Marcos muestra cuánto estás preparado para NIS2 artículo 21(2) e ISO/IEC 27001:2022 anexo A, calculado a partir de tus controles. Para ISO 27001 también contiene tu Declaración de aplicabilidad (SoA).
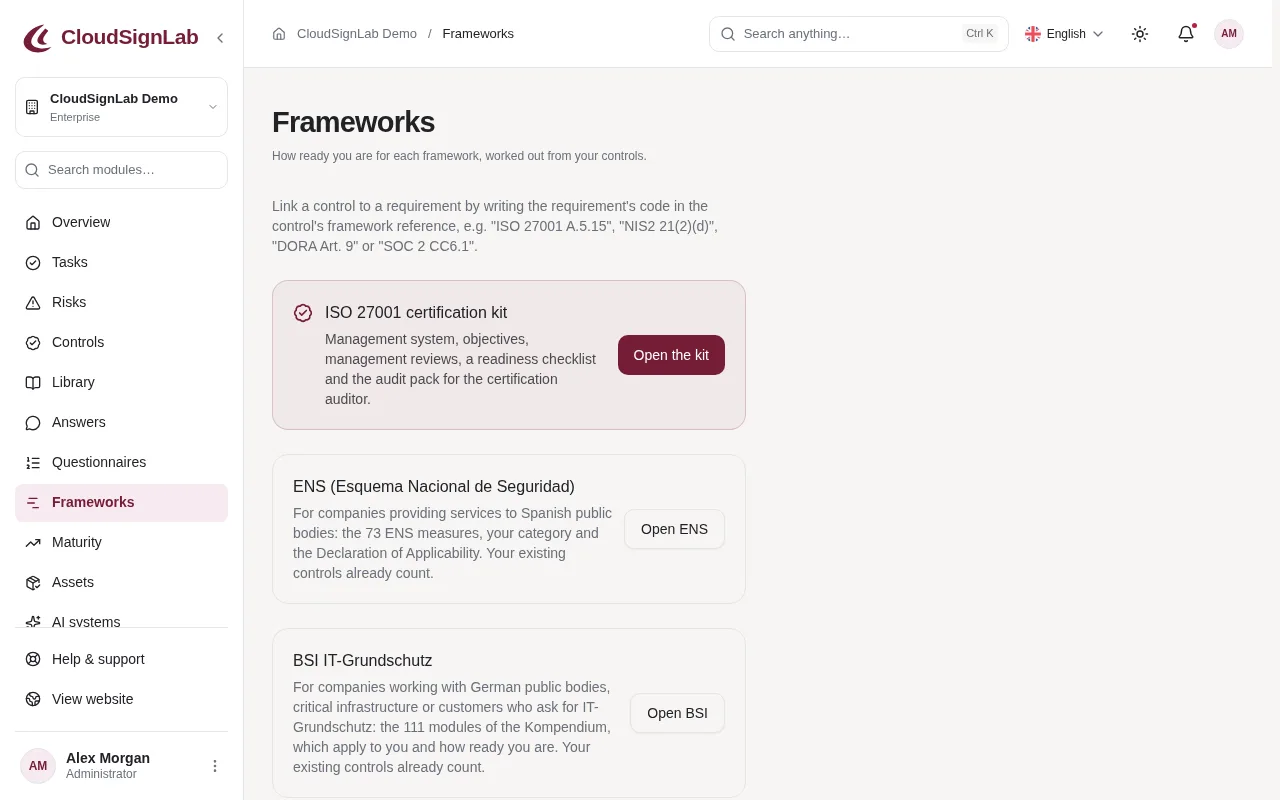
Cómo cuentan los controles para un requisito
Un control cuenta para un requisito cuando su Referencia del marco menciona el código del requisito, por ejemplo «ISO 27001 A.5.15» o «NIS2 21(2)(d)». Los controles añadidos desde la biblioteca ya llevan estos códigos. Un requisito está implementado cuando todos sus controles están implantados, y el porcentaje es el de requisitos implementados sobre los aplicables.
Cada requisito muestra un estado: Implementado, En curso, Sin empezar, Sin control todavía o No aplicable.
Cómo ver tu preparación
- Abre Marcos en el menú.
- Cada marco muestra su porcentaje y cuántos requisitos están en curso, sin empezar, sin control o no aplicables.
- Para los requisitos sin control, añade un control en Controles o Biblioteca con el código correspondiente.
Cómo mantener la Declaración de aplicabilidad
- En Marcos, ve a Declaración de aplicabilidad. Filtra por tema o estado si lo necesitas.
- Haz clic en Editar junto a un requisito.
- Marca o desmarca Se aplica y escribe el Motivo: por qué se aplica o por qué se excluye.
- Haz clic en Guardar.
- Haz clic en Descargar para Excel para compartir la declaración, por ejemplo con un auditor.
Consejos
- Las medidas de NIS2 siempre se aplican a las entidades incluidas; solo se pueden excluir requisitos del anexo A de ISO.
- Solo se muestran los códigos del anexo A, porque los textos de ISO tienen derechos de autor. Ten a mano tu copia de la norma.
- Quien puede ver los controles puede leer la declaración; cambiarla requiere permiso para cambiar controles (propietarios y administradores).
- Cada cambio en la declaración queda en el registro de auditoría.
- Marcos está disponible desde el paquete Supplier Ready.
Cada marco es una parte propia de tu paquete. Un marco que tu paquete no incluye aparece con un candado y un enlace para mejorar; lo que registraste para él sigue visible.
La página tiene también tarjetas para el Kit de certificación ISO 27001, el ENS y BSI IT-Grundschutz, una lista de las diez medidas del NIS2 artículo 21(2) con sus controles, el panel Más marcos y, para España, Alemania y Austria, una guía del país.