Si diriges o trabajas en una empresa europea, seguramente has oído hablar de «NIS2» en el último año: a un cliente, a un auditor, a tu proveedor de informática o a algún responsable preocupado. Suena complicado. La buena noticia: la idea de fondo es sencilla, y casi todo lo que pide es, simplemente, hacer bien las cosas.
En esta guía te contamos qué es NIS2, si te afecta, qué exige en realidad y cómo prepararte sin ahogarte en hojas de cálculo.
NIS2 en un párrafo
NIS2 es una ley de la UE, oficialmente la Directiva (UE) 2022/2555, que sube el nivel mínimo de ciberseguridad de las empresas que mantienen Europa en marcha: energía, transporte, sanidad, agua, servicios digitales, fabricación, alimentación y muchos sectores más. Sustituye a la primera directiva NIS, de 2016, que abarcaba muchas menos empresas. Cada país de la UE traslada NIS2 a su propia ley nacional, así que los detalles (y la autoridad con la que tratarás) dependen de dónde tengas tu sede.
¿Se aplica a mi empresa?
Dos preguntas resuelven la mayoría de los casos:
- ¿Trabajas en uno de los sectores incluidos? NIS2 enumera «sectores de alta criticidad», como energía, transporte, banca, sanidad, agua potable, infraestructura digital y administración pública, y «otros sectores críticos», como servicios postales, gestión de residuos, química, alimentación, fabricación (por ejemplo, maquinaria, electrónica, vehículos y productos sanitarios), proveedores digitales e investigación.
- ¿Eres, como mínimo, una empresa mediana? Como regla general, eso significa 50 empleados o más, o más de 10 millones de euros de volumen de negocios anual y de balance.
Si respondes que sí a las dos, lo más probable es que NIS2 se aplique a tu empresa. Algunas organizaciones están incluidas sea cual sea su tamaño, por ejemplo los proveedores de servicios DNS, los prestadores de servicios de confianza y algunos organismos públicos.
Las empresas incluidas son entidades esenciales o entidades importantes. Las dos tienen las mismas obligaciones; la diferencia está en lo de cerca que las supervisan las autoridades y en lo altas que pueden ser las multas.
¿No lo tienes claro? Nuestro test NIS2 gratuito te hace cinco preguntas y en un minuto te dice si NIS2 probablemente se aplica a tu empresa. Tus respuestas no salen de tu navegador.
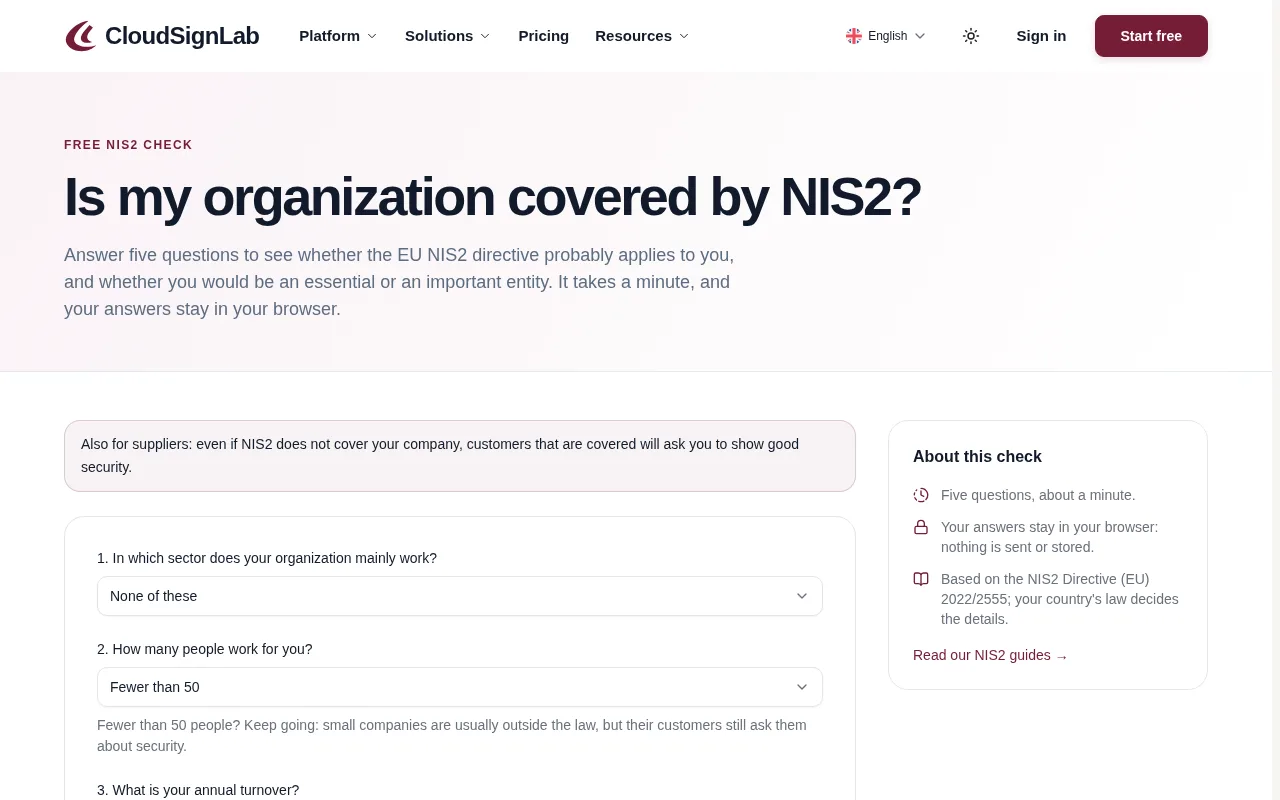
«Somos demasiado pequeños, así que no va con nosotros», ¿verdad?
No del todo. Aunque la ley no te afecte directamente, puede que sí afecte a tus clientes, y NIS2 les obliga a cuidar la seguridad de su cadena de suministro. En la práctica, eso se traduce en cuestionarios de seguridad, cláusulas en los contratos y peticiones de evidencias que llegan a tu bandeja de entrada. Para muchos proveedores pequeños y medianos, es ahí donde NIS2 se nota primero.
¿Qué pide NIS2 en realidad?
El artículo 21 enumera diez ámbitos de medidas de seguridad. Dicho de forma sencilla:
- Conoce tus riesgos: un análisis de riesgos y políticas de seguridad para tus sistemas de información.
- Gestiona los incidentes: una forma de detectar los incidentes de seguridad, responder a ellos y aprender de ellos.
- Mantén el negocio en marcha: copias de seguridad, recuperación ante desastres y gestión de crisis.
- Protege tu cadena de suministro: revisa la seguridad de los proveedores de los que dependes.
- Desarrolla y compra con seguridad: seguridad al adquirir, desarrollar y mantener sistemas, incluida la gestión de vulnerabilidades.
- Comprueba que funciona: evalúa con regularidad si tus medidas son eficaces.
- Higiene básica y formación: actualizaciones, buenos hábitos y formación para todo el mundo.
- Criptografía: usa cifrado donde importa.
- Personas, accesos y activos: seguridad en recursos humanos, control de accesos y saber qué activos tienes.
- Inicio de sesión seguro: autenticación multifactor y comunicaciones seguras, también en emergencias.
Las medidas tienen que ser proporcionadas: nadie espera que un fabricante de 60 personas tenga el departamento de seguridad de un banco.
La regla de las 24 horas: notificar incidentes
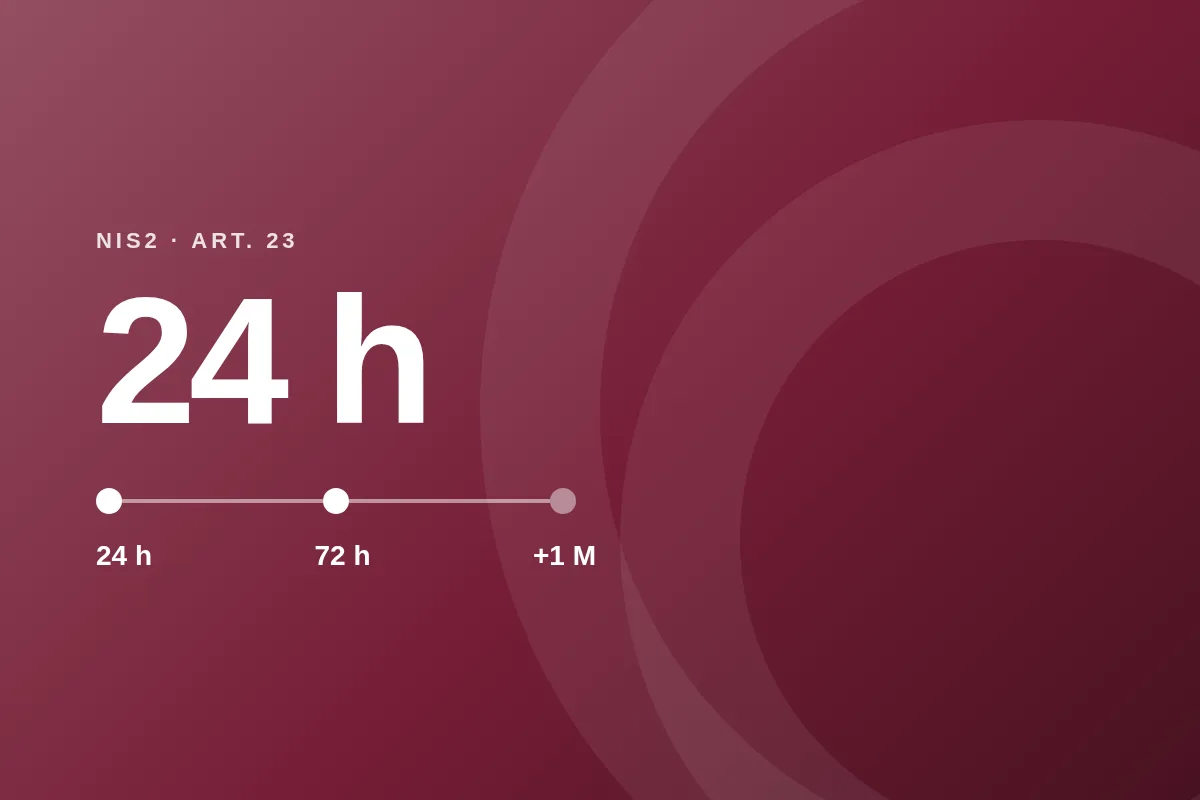
Cuando ocurre un incidente significativo (uno que interrumpe gravemente tus servicios o causa daños graves), NIS2 pone el reloj en marcha:
- En 24 horas: una alerta temprana a la autoridad nacional o al CSIRT.
- En 72 horas: una notificación del incidente con una primera evaluación.
- En un mes: un informe final.
Veinticuatro horas pasan volando, sobre todo de noche o en fin de semana. Las empresas que llegan a tiempo son las que decidieron de antemano quién hace qué.
La dirección es responsable
NIS2 lleva la ciberseguridad a la mesa de la dirección. La dirección tiene que aprobar las medidas de seguridad, supervisarlas y participar en la formación, y se le pueden pedir responsabilidades si la empresa no cumple. Las multas pueden llegar a 10 millones de euros o el 2 % del volumen de negocios anual mundial en las entidades esenciales y a 7 millones de euros o el 1,4 % en las importantes.
No se trata de asustar a nadie. Simplemente significa que la seguridad ya no es «solo cosa de informática».
Una forma realista de prepararte
No tienes que hacerlo todo a la vez. Un orden razonable:
- Averigua en qué punto estás. ¿Se aplica NIS2 y qué partes te importan más?
- Nombra a un responsable. Alguien que lleve la lista, y un directivo que dé el visto bueno.
- Haz una lista de tus riesgos y de tus sistemas y proveedores más importantes.
- Empieza por lo rápido. Inicio de sesión multifactor para todos, copias de seguridad que hayas probado de verdad y un plan de incidentes corto con números de teléfono.
- Pon por escrito lo que ya haces. Mucho de ello ya existe, pero nadie lo ha escrito. Las políticas y las evidencias convierten el «esto lo hacemos» en «esto lo podemos demostrar».
- Forma a tu equipo, y repítelo cada año.
- Revisa con regularidad. NIS2 no es un proyecto puntual; es un hábito.
Cómo te lo pone más fácil CloudSignLab
Creamos CloudSignLab porque prepararse para NIS2 suele significar una montaña de hojas de cálculo, plantillas copiadas y correos con adjuntos. Queríamos que fuera, en cambio, como una lista de tareas clara.
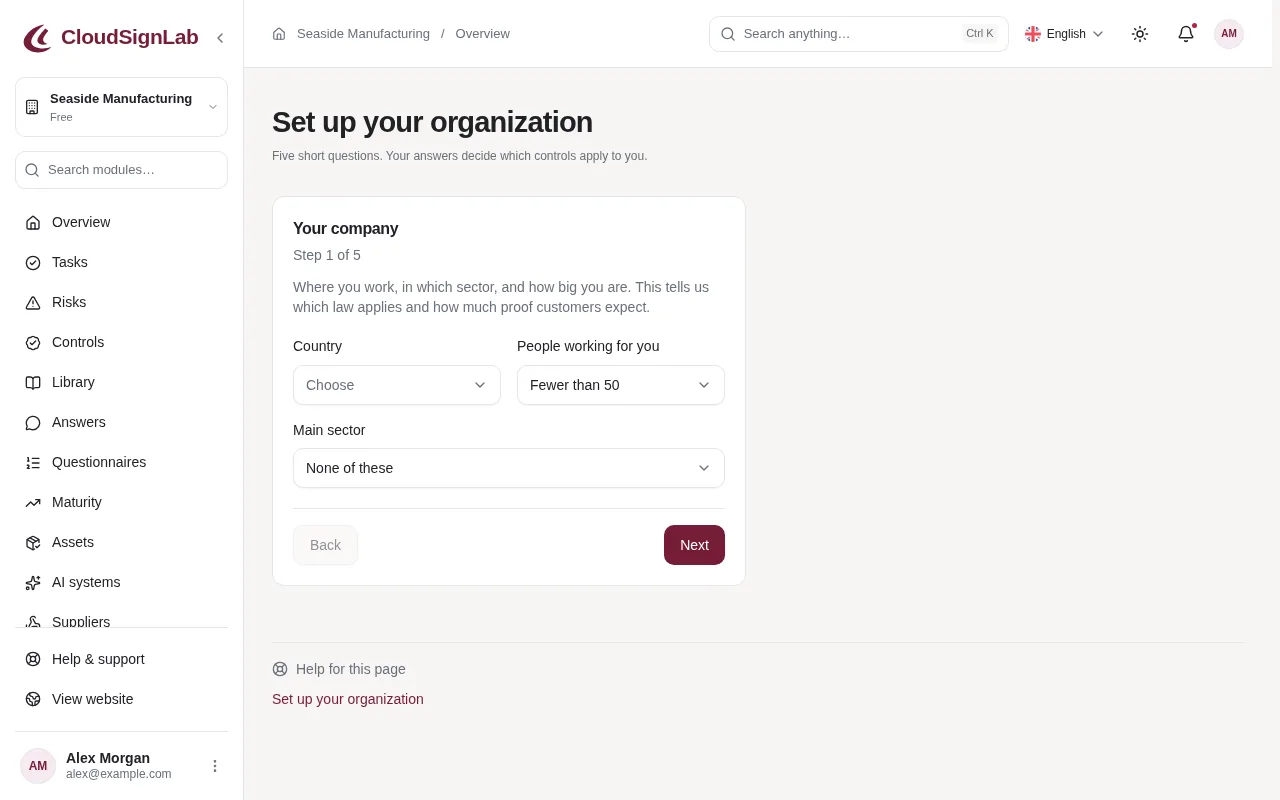
Empieza con cinco preguntas. Al configurar tu organización, CloudSignLab te pregunta dónde trabajas, tu sector y tu tamaño, y elige los controles que te corresponden.
Sigue los pasos. El resumen te muestra una lista de Primeros pasos y tus cifras de un vistazo: riesgos abiertos, controles implantados, incidentes activos y tareas vencidas.
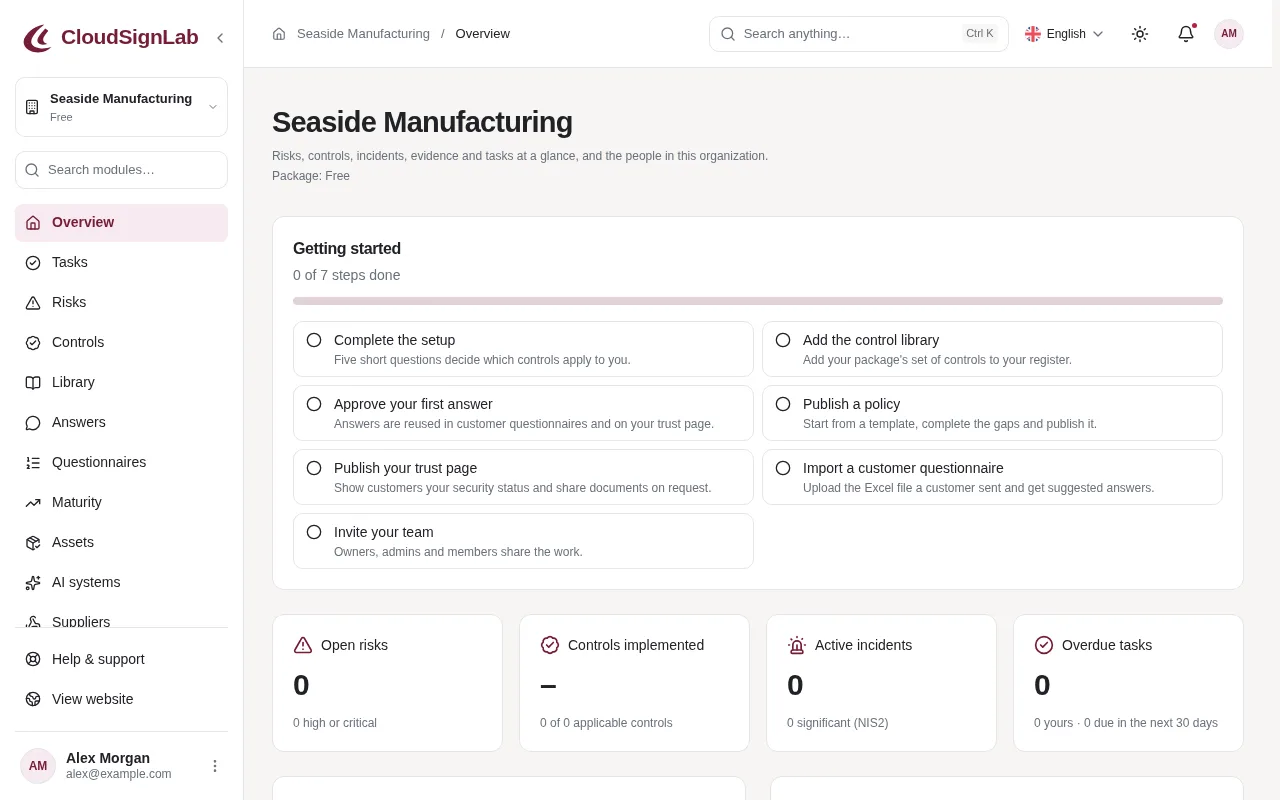
Después, paso a paso:
- Controles alineados con NIS2. Una biblioteca de controles lista para usar, vinculada a los diez ámbitos del artículo 21, para que veas qué está hecho y qué falta.
- Riesgos, activos y proveedores en registros sencillos, con recordatorios cuando toca revisarlos.
- Un reloj para los incidentes. Registra un incidente y CloudSignLab lleva la cuenta atrás de los plazos de 24 horas, 72 horas y un mes, con recordatorios antes de cada uno.
- Políticas que la gente lee de verdad. Parte de plantillas, publícalas y ve quién las ha confirmado.
- Las evidencias, en un solo sitio. Archivos y pruebas vinculados al control correcto, con un aviso antes de que caduquen.
- Formación, planes de continuidad, revisiones de accesos y auditorías internas, cada una con su propio flujo de trabajo sencillo.
- Cuestionarios de clientes en minutos, no en días. Importa el Excel que te envió un cliente, reutiliza tus respuestas aprobadas y comparte una página de confianza.
- Un informe para la dirección. Un resumen imprimible que tu dirección puede leer, aprobar y firmar.
- Comprobaciones automáticas de la configuración de Microsoft 365, Google Workspace y AWS (como el inicio de sesión multifactor y las cuentas de administrador), que se convierten en evidencias y tareas. Pronto disponibles en los planes.
Y como tus datos de seguridad también merecen protección, cada cuenta puede usar verificación en dos pasos o llaves de acceso, las organizaciones pueden hacerlas obligatorias, y todo está alojado en la UE.
Por dónde empezar hoy
Haz el test NIS2 gratuito. Si NIS2 se aplica a tu empresa, o a tus clientes, crea una cuenta gratuita de CloudSignLab y sigue los Primeros pasos. Antes de que acabe la semana, y no el trimestre, sabrás con claridad en qué punto estás.
Empieza gratisEste artículo es una introducción general, no asesoramiento jurídico. Los detalles los decide la ley nacional de tu país; si tienes dudas, consulta a tu autoridad competente o a un asesor jurídico.