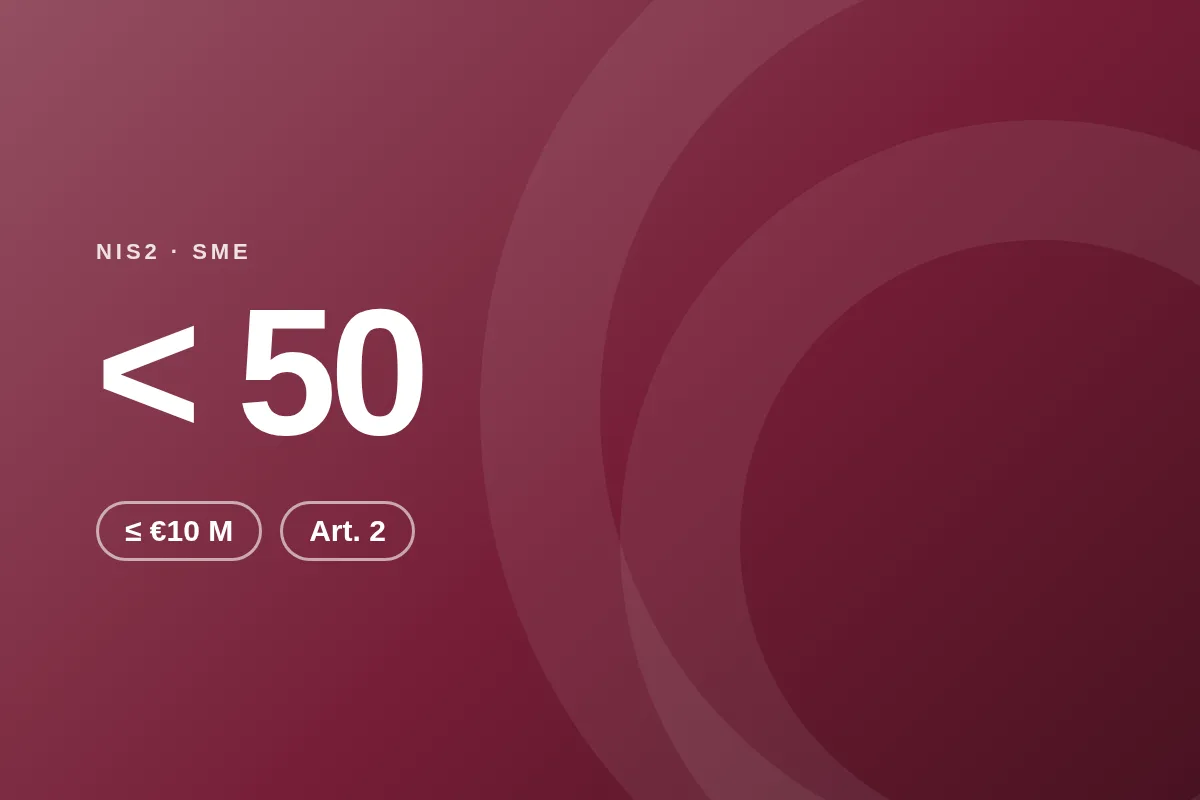
Si tu empresa tiene menos de 50 personas y una facturación de hasta 10 millones de euros, lo más probable es que NIS2 no se te aplique directamente. Esa es la buena noticia. La otra: muchos de tus clientes sí están afectados, y NIS2 los hace responsables de la seguridad de sus proveedores. Así que las preguntas llegan igualmente.
Este artículo explica dónde quedan las pequeñas empresas y qué medidas básicas te permiten responder con honestidad y seguridad sin contratar un equipo de cumplimiento.
Por qué las pequeñas empresas suelen quedar fuera de NIS2
NIS2 se aplica en general a organizaciones medianas y grandes de los sectores incluidos. Las pequeñas y microempresas (menos de 50 personas y una facturación o balance anual de hasta 10 millones de euros) suelen quedar fuera. Hay excepciones: algunos tipos de organización están incluidos sea cual sea su tamaño, por ejemplo los proveedores de redes públicas de comunicaciones electrónicas, los prestadores de servicios de confianza y los proveedores de servicios de DNS. La ley de tu país puede añadir otros.
Si quieres una respuesta rápida para tu empresa, la comprobación NIS2 gratuita hace cinco preguntas y te responde en un minuto.
Por qué te lo van a preguntar igualmente
Las empresas afectadas deben gestionar la seguridad de su cadena de suministro (artículo 21, apartado 2, letra d)). Su autoridad puede preguntarles cómo han revisado a sus proveedores. Para ti, eso se traduce en cuestionarios de seguridad, nuevas cláusulas en los contratos y, a veces, en la petición de demostrar una medida concreta, como la autenticación multifactor.
Los pequeños proveedores que responden bien tienen ventaja: es más fácil comprarles.
Un mínimo práctico para pequeños proveedores
No necesitas un manual de políticas voluminoso. Estas medidas cubren la mayoría de las preguntas y te protegen de los ataques más habituales:
- Autenticación multifactor para el correo, el acceso remoto y todas las cuentas de administración.
- Copias de seguridad de los datos importantes, guardadas por separado, con una restauración probada al menos una vez al año.
- Actualizaciones instaladas rápido en portátiles, servidores y equipos de red; los sistemas antiguos, sustituidos.
- Control de accesos: solo cuentas personales, y accesos retirados el mismo día en que alguien se va.
- Protección contra malware en todos los equipos y cifrado de disco en los portátiles.
- Un plan de incidentes en una página: a quién llamar, cómo desconectar, cómo informar a los clientes.
- Una formación breve y anual en seguridad para todo el equipo, con ejemplos de phishing.
- Algunas políticas escritas: seguridad de la información, uso aceptable, copias de seguridad e incidentes. Breves y ciertas es mejor que largas y copiadas.
Demuéstralo, no solo lo digas
Los clientes confían en lo que pueden ver. Guarda un registro breve de cada medida: qué haces, desde cuándo, quién es responsable y una evidencia (una captura, un resultado de prueba, una lista de formación). Y compártelo en un solo lugar, por ejemplo una página de confianza, en lugar de enviar documentos de nuevo en cada petición.
Cómo ayuda CloudSignLab
El paquete gratuito de CloudSignLab está pensado para esto: la puntuación de preparación muestra dónde estás, el conjunto inicial de controles convierte el mínimo anterior en tareas claras, la biblioteca de respuestas guarda tus respuestas para el próximo cuestionario y la página de confianza muestra tu estado de seguridad a los clientes. Cuando crezcas, el paquete Supplier añade el conjunto completo para proveedores, más cuestionarios y una página de confianza con tu marca.
Comprueba si NIS2 se aplica a tu empresaEste artículo es una introducción general, no asesoramiento jurídico. La ley nacional de tu país decide los detalles; ante la duda, consulta a tu autoridad o a un asesor legal.