Frameworks zeigt, wie weit Sie bei NIS2 Art. 21 Abs. 2 und ISO/IEC 27001:2022 Anhang A sind, berechnet aus Ihren Maßnahmen. Für ISO 27001 enthält die Seite außerdem Ihre Erklärung zur Anwendbarkeit (SoA).
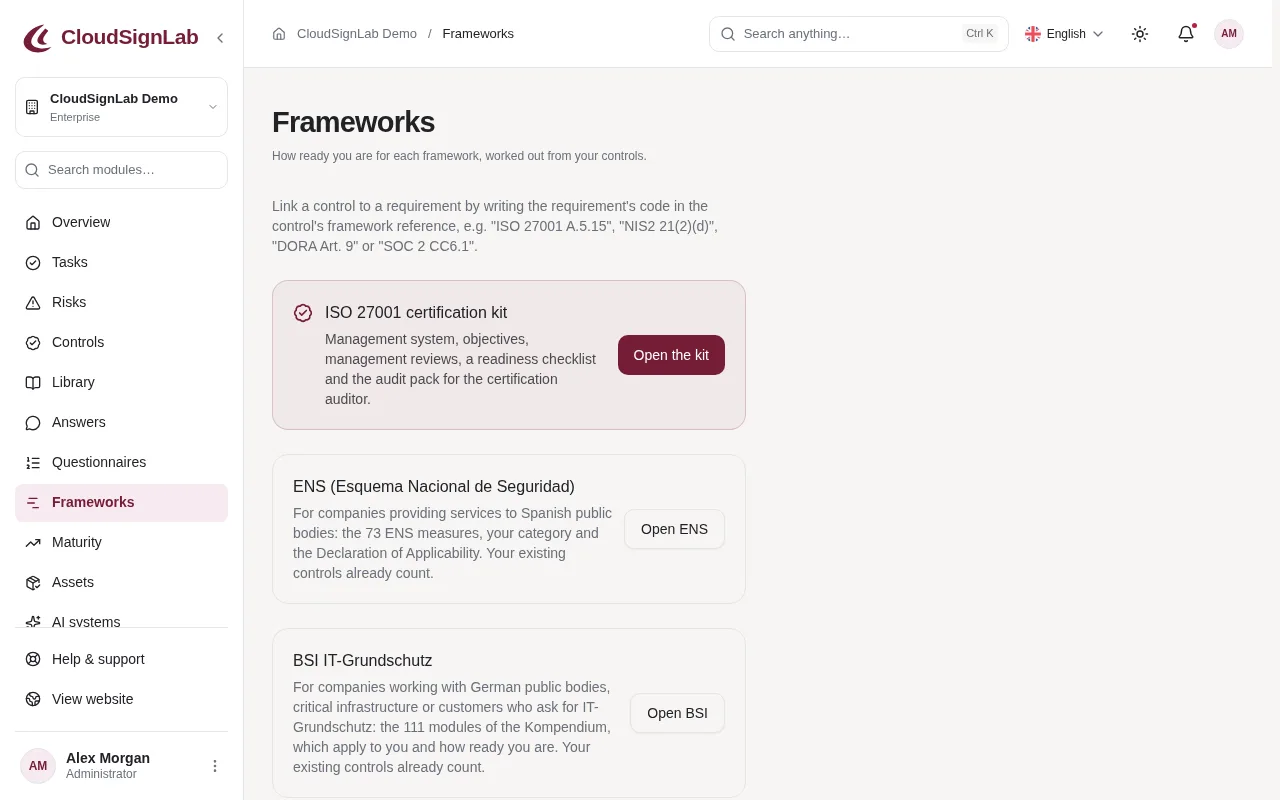
Wie Maßnahmen für eine Anforderung zählen
Eine Maßnahme zählt für eine Anforderung, wenn ihre Referenz im Framework die Kennung der Anforderung enthält, zum Beispiel „ISO 27001 A.5.15“ oder „NIS2 21(2)(d)“. Maßnahmen aus der Bibliothek bringen diese Kennungen bereits mit. Eine Anforderung ist umgesetzt, wenn alle ihre Maßnahmen umgesetzt sind; der Prozentwert ist der Anteil umgesetzter an den anwendbaren Anforderungen.
Jede Anforderung hat einen Status: Umgesetzt, In Bearbeitung, Nicht begonnen, Noch keine Maßnahme oder Nicht anwendbar.
So sehen Sie Ihren Umsetzungsstand
- Öffnen Sie Frameworks im Menü.
- Jedes Framework zeigt seinen Prozentwert und wie viele Anforderungen in Bearbeitung, nicht begonnen, ohne Maßnahme oder nicht anwendbar sind.
- Legen Sie für Anforderungen ohne Maßnahme unter Maßnahmen oder in der Bibliothek eine Maßnahme mit der passenden Kennung an.
So pflegen Sie die Erklärung zur Anwendbarkeit
- Gehen Sie auf Frameworks zu Erklärung zur Anwendbarkeit (SoA). Filtern Sie bei Bedarf nach Thema oder Status.
- Klicken Sie neben einer Anforderung auf Bearbeiten.
- Setzen oder entfernen Sie Anwendbar und tragen Sie die Begründung ein: warum sie anwendbar ist oder warum sie ausgeschlossen wird.
- Klicken Sie auf Speichern.
- Mit Für Excel herunterladen geben Sie die SoA weiter, etwa an einen Auditor.
Tipps
- Die NIS2-Maßnahmen gelten für betroffene Einrichtungen immer; ausschließen lassen sich nur Anforderungen aus ISO Anhang A.
- Es werden nur die Kennungen aus Anhang A angezeigt, da die ISO-Texte urheberrechtlich geschützt sind. Halten Sie Ihr Exemplar der Norm bereit.
- Wer Maßnahmen sehen darf, kann die SoA lesen; ändern dürfen sie nur Personen mit der Berechtigung, Maßnahmen zu bearbeiten (Inhaber und Administratoren).
- Jede Änderung an der SoA wird im Audit-Log festgehalten.
- Frameworks ist ab dem Paket Supplier Ready verfügbar.
Jedes Framework ist ein eigener Teil Ihres Pakets. Ein Framework, das Ihr Paket nicht enthält, erscheint mit einem Schloss und einem Link zum Upgrade; was Sie dafür erfasst haben, bleibt lesbar.
Die Seite hat außerdem Karten für das ISO-27001-Zertifizierungskit, ENS und BSI IT-Grundschutz, eine Liste der zehn Maßnahmen nach NIS2 Art. 21 Abs. 2 mit ihren Maßnahmen, den Bereich Weitere Frameworks und für Spanien, Deutschland und Österreich einen Länderleitfaden.