Wenn Sie in einem europäischen Unternehmen arbeiten oder eines führen, haben Sie im letzten Jahr wahrscheinlich schon von „NIS2“ gehört: von einem Kunden, einem Auditor, Ihrem IT-Dienstleister oder einer besorgten Führungskraft. Das klingt kompliziert. Die gute Nachricht: Die Idee dahinter ist einfach, und das meiste, was NIS2 verlangt, ist schlicht gute Praxis.
In diesem Leitfaden erfahren Sie, was NIS2 ist, ob es Sie betrifft, was tatsächlich verlangt wird und wie Sie sich vorbereiten, ohne in Tabellen zu versinken.
NIS2 in einem Absatz
NIS2 ist ein EU-Gesetz, offiziell die Richtlinie (EU) 2022/2555. Sie hebt das Mindestniveau der Cybersicherheit für Unternehmen an, die Europa am Laufen halten: Energie, Verkehr, Gesundheit, Wasser, digitale Dienste, verarbeitendes Gewerbe, Lebensmittel und vieles mehr. Sie ersetzt die erste NIS-Richtlinie von 2016, die deutlich weniger Unternehmen erfasst hat. Jedes EU-Land setzt NIS2 in eigenes nationales Recht um. Die Details (und die Behörde, mit der Sie zu tun haben) hängen also davon ab, wo Ihr Unternehmen seinen Sitz hat.
Gilt NIS2 für mein Unternehmen?
Zwei Fragen entscheiden die meisten Fälle:
- Sind Sie in einem der erfassten Sektoren tätig? NIS2 nennt „Sektoren mit hoher Kritikalität“, etwa Energie, Verkehr, Bankwesen, Gesundheit, Trinkwasser, digitale Infrastruktur und öffentliche Verwaltung, sowie „sonstige kritische Sektoren“, etwa Post- und Kurierdienste, Abfallbewirtschaftung, Chemie, Lebensmittel, verarbeitendes Gewerbe (zum Beispiel Maschinen, Elektronik, Fahrzeuge und Medizinprodukte), Anbieter digitaler Dienste und Forschung.
- Ist Ihr Unternehmen mindestens mittelgroß? Als Faustregel heißt das: 50 oder mehr Beschäftigte oder mehr als 10 Mio. Euro Jahresumsatz und Jahresbilanzsumme.
Wenn Sie beide Fragen mit Ja beantworten, gilt NIS2 sehr wahrscheinlich für Sie. Manche Organisationen sind unabhängig von ihrer Größe erfasst, zum Beispiel DNS-Diensteanbieter, Vertrauensdiensteanbieter und bestimmte öffentliche Stellen.
Erfasste Unternehmen sind entweder wesentliche Einrichtungen oder wichtige Einrichtungen. Beide haben dieselben Pflichten. Der Unterschied liegt darin, wie eng die Behörden sie beaufsichtigen und wie hoch die Bußgelder ausfallen können.
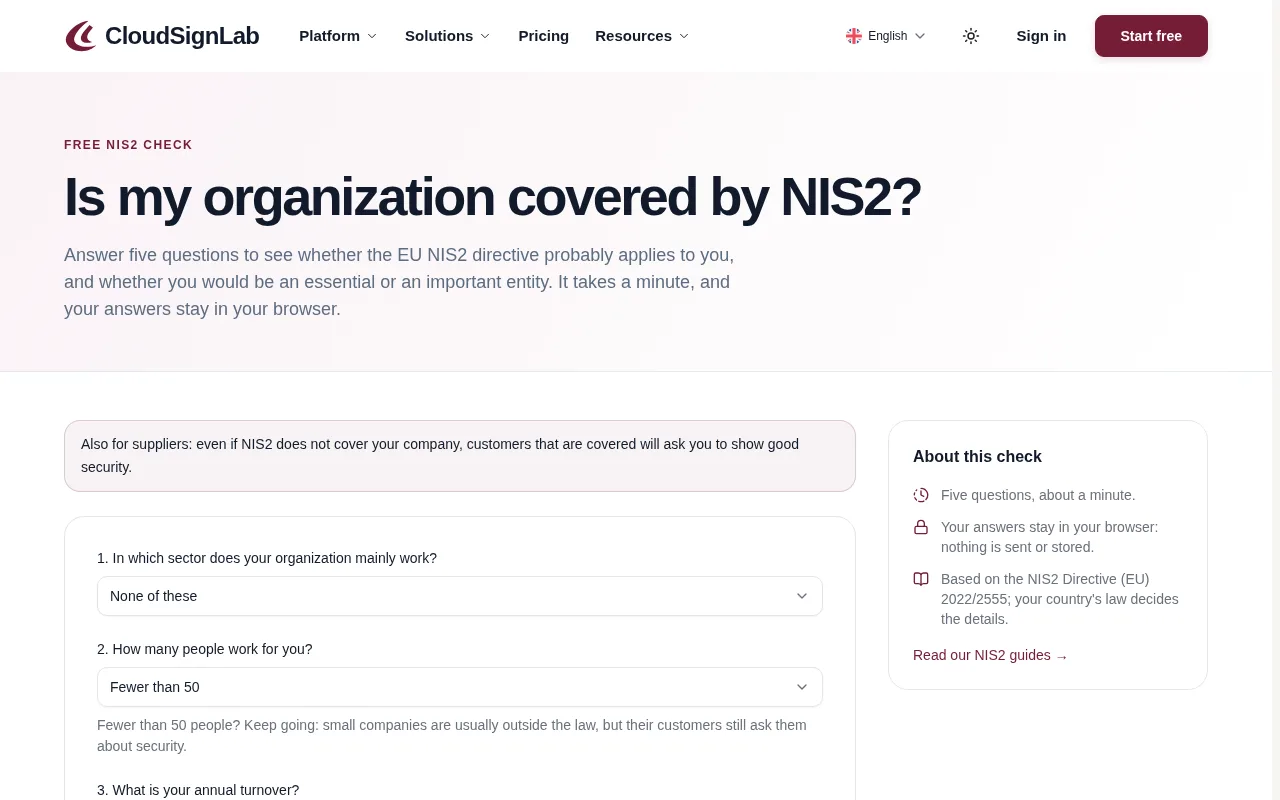
Nicht sicher? Unser kostenloser NIS2-Check stellt Ihnen fünf Fragen und sagt Ihnen in einer Minute, ob NIS2 voraussichtlich für Sie gilt. Ihre Antworten bleiben in Ihrem Browser.
„Wir sind zu klein, das betrifft uns nicht“ – oder?
Nicht ganz. Auch wenn das Gesetz Sie nicht direkt erfasst, gilt es womöglich für Ihre Kunden. Und NIS2 verpflichtet diese, sich um die Sicherheit ihrer Lieferkette zu kümmern. In der Praxis landen dann Sicherheitsfragebögen, Vertragsklauseln und Nachweisanfragen in Ihrem Postfach. Viele kleine und mittlere Zulieferer spüren NIS2 genau hier zuerst.
Was verlangt NIS2 konkret?
Artikel 21 nennt zehn Bereiche von Sicherheitsmaßnahmen. Einfach gesagt:
- Risiken kennen: eine Risikoanalyse und Sicherheitsrichtlinien für Ihre Informationssysteme.
- Mit Vorfällen umgehen: ein Weg, Sicherheitsvorfälle zu erkennen, darauf zu reagieren und daraus zu lernen.
- Den Betrieb am Laufen halten: Backups, Notfallwiederherstellung und Krisenmanagement.
- Die Lieferkette absichern: die Sicherheit der Lieferanten prüfen, von denen Sie abhängen.
- Sicher entwickeln und einkaufen: Sicherheit bei Beschaffung, Entwicklung und Wartung von Systemen, einschließlich des Umgangs mit Schwachstellen.
- Wirksamkeit prüfen: regelmäßig bewerten, ob Ihre Maßnahmen tatsächlich greifen.
- Cyberhygiene und Schulungen: Updates, gute Gewohnheiten und Schulungen für alle.
- Kryptografie: Verschlüsselung dort einsetzen, wo es darauf ankommt.
- Personal, Zugriffe und Assets: Sicherheit im Personalbereich, Zugriffskontrolle und ein Überblick über Ihre Assets.
- Sichere Anmeldung: Multi-Faktor-Authentifizierung und sichere Kommunikation, auch im Notfall.
Die Maßnahmen müssen verhältnismäßig sein: Von einem Hersteller mit 60 Mitarbeitenden erwartet niemand die Sicherheitsabteilung einer Bank.
Die 24-Stunden-Regel: Vorfälle melden
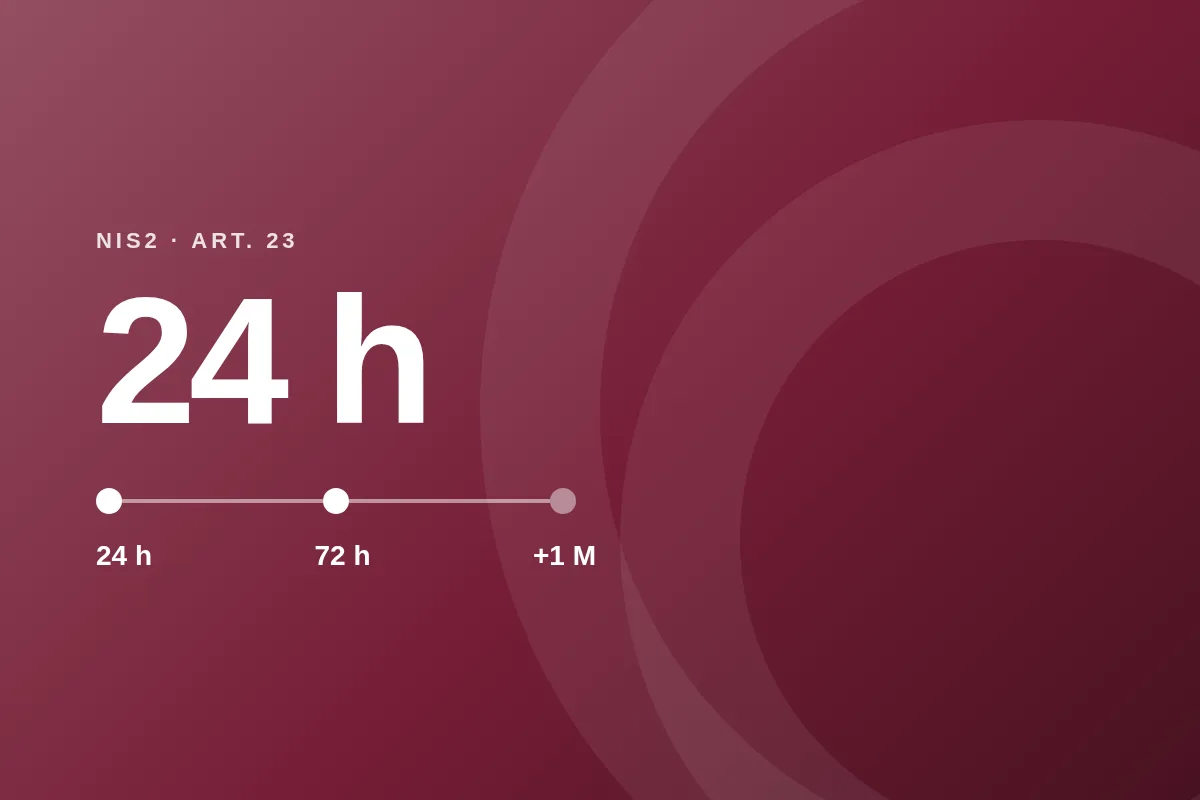
Bei einem erheblichen Sicherheitsvorfall (einem, der Ihre Dienste ernsthaft stört oder schweren Schaden verursacht) gibt NIS2 einen klaren Zeitplan vor:
- Innerhalb von 24 Stunden: eine Frühwarnung an die nationale Behörde oder das CSIRT.
- Innerhalb von 72 Stunden: eine Meldung des Vorfalls mit einer ersten Bewertung.
- Innerhalb eines Monats: ein Abschlussbericht.
Vierundzwanzig Stunden sind schnell vorbei, vor allem nachts oder am Wochenende. Wer die Frist einhält, hat vorher festgelegt, wer was tut.
Die Geschäftsleitung ist verantwortlich
NIS2 macht Cybersicherheit zur Chefsache. Die Geschäftsleitung muss die Sicherheitsmaßnahmen billigen, ihre Umsetzung überwachen und an Schulungen teilnehmen, und sie kann haftbar gemacht werden, wenn das Unternehmen die Vorgaben nicht erfüllt. Bußgelder können bei wesentlichen Einrichtungen 10 Mio. Euro oder 2 % des weltweiten Jahresumsatzes erreichen, bei wichtigen Einrichtungen 7 Mio. Euro oder 1,4 %.
Das soll niemandem Angst machen. Es heißt nur: Sicherheit ist nicht mehr „nur ein IT-Thema“.
Ein realistischer Weg zur Vorbereitung
Sie müssen nicht alles auf einmal erledigen. Eine sinnvolle Reihenfolge:
- Standort bestimmen. Gilt NIS2 für Sie, und welche Teile sind für Sie am wichtigsten?
- Verantwortliche benennen. Jemanden, der die Liste führt, und eine Führungskraft, die freigibt.
- Risiken sowie die wichtigsten Systeme und Lieferanten auflisten.
- Mit den schnellen Erfolgen beginnen. Multi-Faktor-Anmeldung für alle, Backups, die Sie tatsächlich getestet haben, und ein kurzer Notfallplan mit Telefonnummern.
- Aufschreiben, was Sie schon tun. Vieles gibt es bereits, nur hat es niemand festgehalten. Richtlinien und Nachweise machen aus „Das machen wir“ ein „Das können wir belegen“.
- Mitarbeitende schulen, und das jedes Jahr wiederholen.
- Regelmäßig überprüfen. NIS2 ist kein einmaliges Projekt, sondern eine Gewohnheit.
Wie CloudSignLab es Ihnen leichter macht
Wir haben CloudSignLab entwickelt, weil die Vorbereitung auf NIS2 meist einen Berg von Tabellen, kopierten Vorlagen und E-Mails mit Anhängen bedeutet. Wir wollten, dass es sich stattdessen wie eine klare To-do-Liste anfühlt.
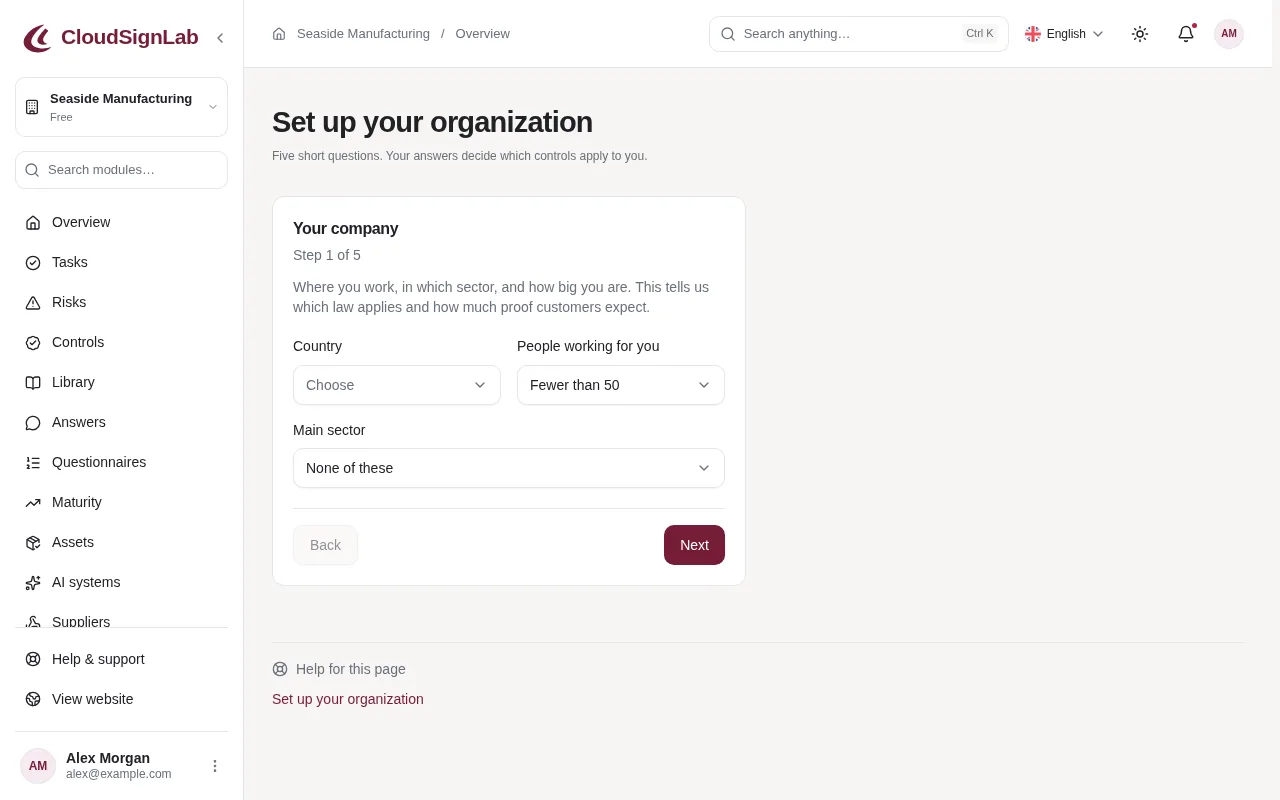
Mit fünf Fragen starten. Wenn Sie Ihre Organisation einrichten, fragt CloudSignLab, wo Sie tätig sind, in welcher Branche und wie groß Ihr Unternehmen ist, und wählt die Maßnahmen aus, die für Sie gelten.
Den Schritten folgen. Die Übersicht zeigt eine Liste Erste Schritte und Ihre wichtigsten Zahlen auf einen Blick: offene Risiken, umgesetzte Maßnahmen, aktive Vorfälle und überfällige Aufgaben.
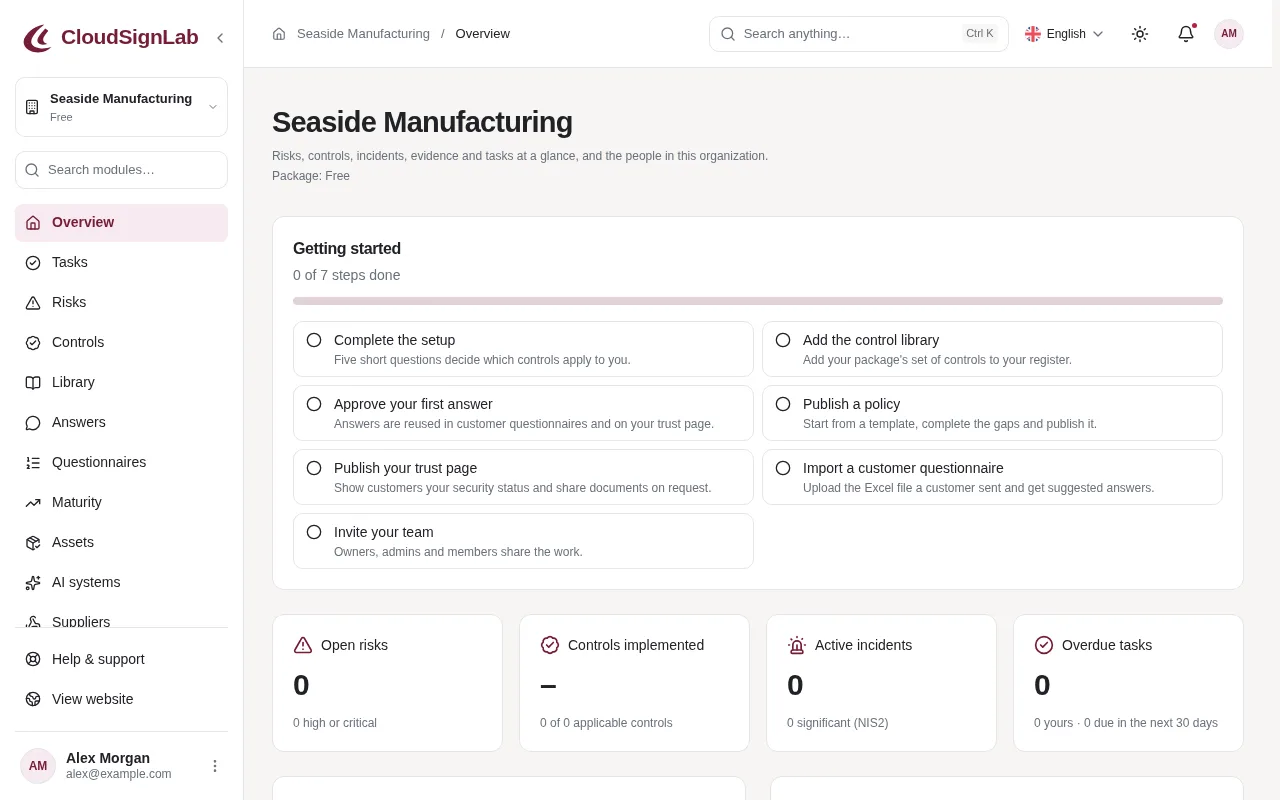
Danach geht es Schritt für Schritt weiter:
- Maßnahmen, abgestimmt auf NIS2. Eine fertige Maßnahmenbibliothek, verknüpft mit den zehn Bereichen aus Artikel 21, damit Sie sehen, was erledigt ist und was noch fehlt.
- Risiken, Assets und Lieferanten in übersichtlichen Verzeichnissen, mit Erinnerungen, wenn eine Überprüfung ansteht.
- Eine Uhr für Vorfälle. Erfassen Sie einen Vorfall, und CloudSignLab zählt die Fristen von 24 Stunden, 72 Stunden und einem Monat herunter, mit Erinnerungen vor jeder Frist.
- Richtlinien, die wirklich gelesen werden. Aus Vorlagen erstellen, veröffentlichen und sehen, wer sie bestätigt hat.
- Nachweise an einem Ort. Dateien und Belege, verknüpft mit der richtigen Maßnahme, mit einer Warnung, bevor sie ablaufen.
- Schulungen, Notfallpläne, Zugriffsüberprüfungen und interne Audits, jeweils mit einem eigenen, einfachen Ablauf.
- Kundenfragebögen in Minuten statt Tagen. Importieren Sie die Excel-Datei, die ein Kunde geschickt hat, verwenden Sie Ihre freigegebenen Antworten wieder und teilen Sie eine Trust-Seite.
- Ein Bericht für die Geschäftsleitung. Eine druckbare Zusammenfassung, die Ihre Geschäftsleitung lesen, billigen und unterschreiben kann.
- Automatische Prüfungen der Einstellungen in Microsoft 365, Google Workspace und AWS (etwa Multi-Faktor-Anmeldung und Admin-Konten), aus denen Nachweise und Aufgaben entstehen. Bald in den Paketen verfügbar.
Und weil auch Ihre Sicherheitsdaten Schutz verdienen, kann jedes Konto Zwei-Faktor-Authentifizierung oder Passkeys nutzen, Organisationen können sie verpflichtend machen, und alles wird in der EU gehostet.
Womit Sie heute anfangen können
Machen Sie den kostenlosen NIS2-Check. Wenn NIS2 für Sie oder Ihre Kunden gilt, legen Sie ein kostenloses CloudSignLab-Konto an und folgen Sie den Ersten Schritten. So wissen Sie schon Ende der Woche, wo Sie stehen, und nicht erst Ende des Quartals.
Kostenlos startenDieser Artikel ist eine allgemeine Einführung und keine Rechtsberatung. Die Details regelt das nationale Recht Ihres Landes. Im Zweifel wenden Sie sich an Ihre zuständige Behörde oder an eine Rechtsberatung.