Cuando llega un incidente de ciberseguridad grave, el reloj empieza a correr. Con NIS2, las empresas afectadas deben notificar los incidentes significativos a su autoridad nacional en tres pasos, con plazos fijos. Las reglas están en el artículo 23 de la directiva, y es una de las partes en las que más se falla, simplemente porque nadie las miró antes del día en que ocurrió.
Este artículo explica los tres plazos en lenguaje claro y cómo prepararte para que notificar sea una tarea de rutina y no un momento de pánico.
¿Qué es un incidente "significativo"?
No todo problema hay que notificarlo. NIS2 pide notificar los incidentes significativos. Un incidente es significativo cuando:
- ha causado, o puede causar, una perturbación grave de tus servicios o pérdidas económicas para tu empresa, o
- ha afectado, o puede afectar, a otras personas u organizaciones causándoles daños materiales o inmateriales considerables.
Para los proveedores digitales (por ejemplo, servicios en la nube, centros de datos, servicios gestionados y mercados en línea), un reglamento de ejecución de la UE, el Reglamento (UE) 2024/2690, añade umbrales concretos. Para el resto, la ley nacional y las guías de tu autoridad completan los detalles.
Una regla práctica: si dudas de si un incidente es significativo, prepara igualmente la alerta temprana. Es mucho más fácil decidir no enviarla que redactarla desde cero en la hora 23.
Los tres plazos
Los plazos cuentan desde el momento en que tienes conocimiento del incidente significativo.
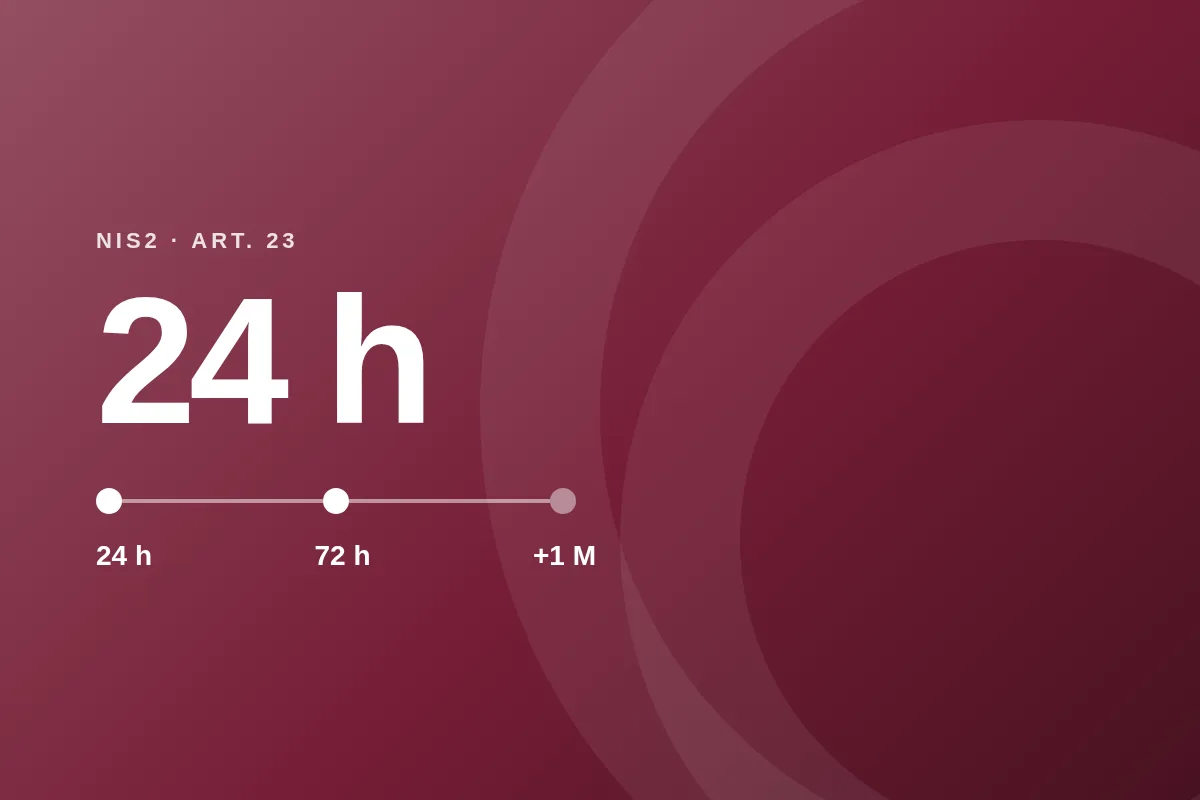
- Alerta temprana en 24 horas. Un primer mensaje breve a tu CSIRT o autoridad competente. Indica que ha ocurrido un incidente significativo y, si es posible, si sospechas que se debe a un acto ilícito o malintencionado y si podría tener impacto en otros países.
- Notificación del incidente en 72 horas. Una actualización de la alerta temprana con una primera evaluación: gravedad del incidente, impacto e indicadores de compromiso, si los hay.
- Informe final en un mes. Un mes después de la notificación del incidente, un informe detallado: descripción del incidente, su gravedad e impacto, el tipo de amenaza o causa raíz, las medidas aplicadas y en curso y el posible impacto transfronterizo.
Si el incidente sigue en curso al cabo de un mes, envías un informe de situación y el informe final en el mes siguiente a haberlo gestionado. La autoridad también puede pedirte informes intermedios en cualquier momento.
Cuando sea pertinente, también debes informar a los destinatarios de tus servicios que puedan verse afectados y decirles qué pueden hacer para protegerse.
Datos personales: el RGPD tiene su propio reloj
Si hay datos personales afectados, el RGPD se aplica en paralelo. Una violación de datos personales debe notificarse a la autoridad de protección de datos en 72 horas, salvo que sea improbable que suponga un riesgo para las personas afectadas. Son dos notificaciones distintas a dos autoridades distintas, y una no sustituye a la otra.
Cómo estar preparado antes de que ocurra
La mayor parte del estrés viene de buscar información bajo presión. Unas pocas cosas preparadas de antemano marcan la diferencia:
- Saber quién notifica. Nombra a la persona que decide si un incidente es significativo y a un suplente para vacaciones y fines de semana.
- Saber dónde notificar. Apunta tu CSIRT o autoridad nacional, su canal de notificación y el acceso que necesitas.
- Llevar un único registro del incidente. Anota cuándo tuviste conocimiento, qué pasó, qué sistemas y clientes están afectados y qué hiciste. Las notificaciones se construyen a partir de este registro.
- Practicar una vez. Haz un ejercicio corto: un caso de ransomware un viernes por la tarde. ¿A quién se llama, quién decide, quién redacta la alerta temprana?
Cómo ayuda CloudSignLab
En CloudSignLab, cada incidente del registro de incidentes lleva integrado el reloj de notificación de NIS2. En cuanto marcas un incidente como relevante para NIS2 e indicas cuándo tuviste conocimiento, se calculan y se muestran los plazos de la alerta temprana, la notificación y el informe final. Se envían recordatorios antes de cada plazo, y aparece el aviso de las 72 horas del RGPD cuando hay datos personales. El registro que llevas durante el incidente es la base de tus notificaciones y queda guardado después como evidencia.
Empieza gratisEste artículo es una introducción general, no asesoramiento jurídico. La ley nacional de tu país y las guías de tu autoridad deciden los detalles; ante la duda, consulta a tu autoridad o a un asesor legal.