La Ley de Ciberresiliencia (CRA, Reglamento (UE) 2024/2847) fija requisitos de ciberseguridad para los productos con elementos digitales: hardware y software que se comercializan en la UE. La mayoría de las obligaciones se aplican desde el 11 de diciembre de 2027, pero una parte empieza antes: desde el 11 de septiembre de 2026, los fabricantes deben notificar determinadas vulnerabilidades e incidentes.
Qué hay que notificar
Los fabricantes notifican:
- las vulnerabilidades explotadas activamente en sus productos, y
- los incidentes graves que afectan a la seguridad de sus productos.
Las notificaciones se hacen a través de la plataforma única de notificación gestionada por ENISA, dirigidas al CSIRT designado como coordinador y a ENISA.
Los plazos
Para una vulnerabilidad explotada activamente, el fabricante envía:
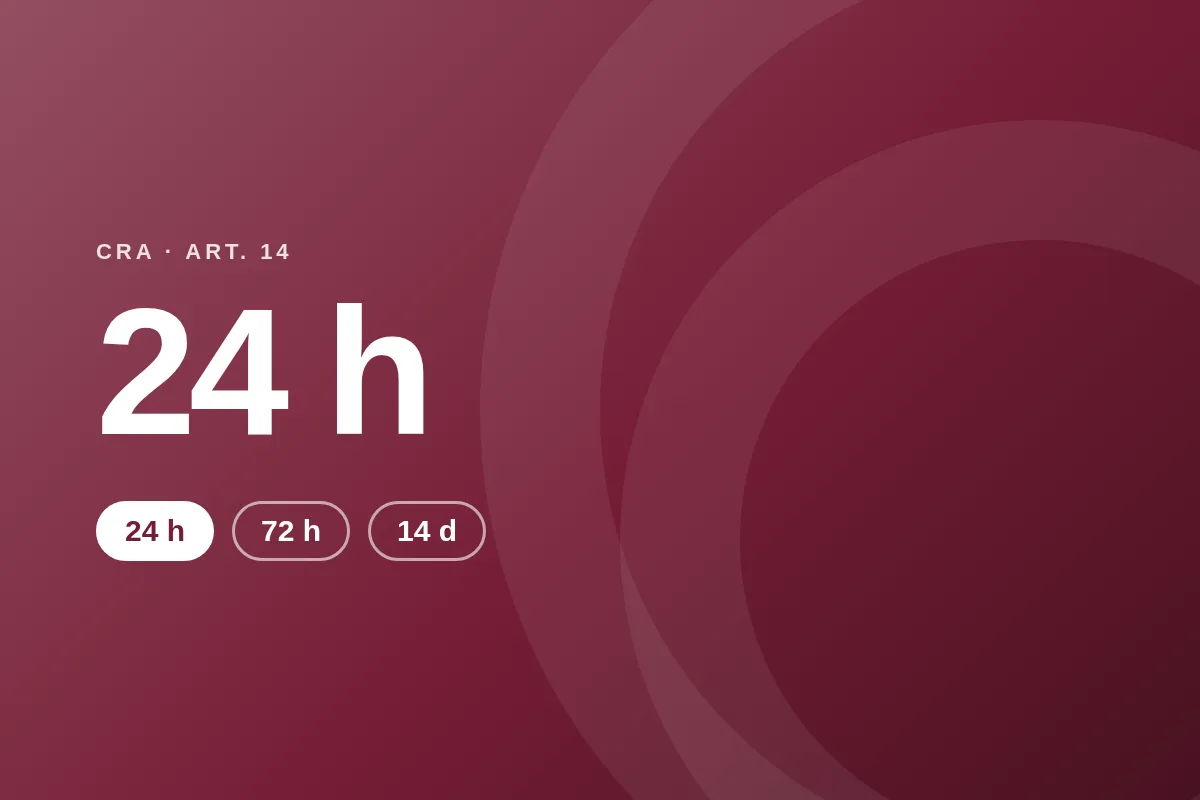
- una alerta temprana en 24 horas desde que tiene conocimiento de ella;
- una notificación de la vulnerabilidad en 72 horas, con más detalles y las medidas adoptadas o recomendadas;
- un informe final en 14 días después de que haya disponible una medida correctora o de mitigación.
Los incidentes graves siguen un esquema parecido: alerta temprana en 24 horas, notificación en 72 horas e informe final en un mes.
El plazo empieza cuando tienes conocimiento, por eso importa conocer tus productos y sus componentes antes de que pase nada.
Cómo prepararse ya
- Haz la lista de tus productos con elementos digitales, sus versiones y quién es responsable de cada uno.
- Conoce sus componentes. Una lista de materiales de software (SBOM) muestra qué bibliotecas y piezas contiene cada producto, para saber rápido si una vulnerabilidad nueva te afecta.
- Organiza la gestión de vulnerabilidades. Una forma de recibir avisos, valorarlos, corregirlos y seguir los plazos.
- Decide el periodo de soporte. Con la CRA, das actualizaciones de seguridad durante el tiempo de uso previsto, normalmente al menos cinco años.
- Ensaya la notificación. Decide quién envía las notificaciones, quién las aprueba y cómo accedéis a la plataforma de ENISA.
¿Se aplica al software como servicio?
El software como servicio puro suele quedar fuera de la CRA, salvo que sea un tratamiento de datos a distancia que un producto necesita para funcionar. Los productos que vendes, envías o dejas instalar a tus clientes sí entran. Revisa las definiciones del reglamento para tu caso.
CloudSignLab guarda tus productos, versiones, periodos de soporte y archivos SBOM, sigue las vulnerabilidades y muestra los plazos de 24 y 72 horas cuando una vulnerabilidad se explota activamente. Mira la página de la Ley de Ciberresiliencia.
Empieza gratis