Wenn ein schwerer Cybervorfall eintritt, beginnt die Uhr zu laufen. Unter NIS2 müssen betroffene Unternehmen erhebliche Sicherheitsvorfälle in drei Schritten und mit festen Fristen an ihre nationale Behörde melden. Die Regeln stehen in Artikel 23 der Richtlinie, und gerade hier passieren die meisten Fehler, einfach weil sich niemand die Regeln vor dem Ernstfall angesehen hat.
Dieser Artikel erklärt die drei Fristen in einfacher Sprache und zeigt, wie Sie sich vorbereiten, damit die Meldung Routine wird und keine Panik.
Was ist ein „erheblicher“ Sicherheitsvorfall?
Nicht jedes Problem muss gemeldet werden. NIS2 verlangt die Meldung erheblicher Sicherheitsvorfälle. Ein Vorfall ist erheblich, wenn er:
- schwerwiegende Betriebsstörungen Ihrer Dienste oder finanzielle Verluste für Ihr Unternehmen verursacht hat oder verursachen kann, oder
- andere Personen oder Organisationen durch erhebliche materielle oder immaterielle Schäden beeinträchtigt hat oder beeinträchtigen kann.
Für digitale Anbieter (zum Beispiel Cloud-Dienste, Rechenzentren, verwaltete Dienste und Online-Marktplätze) legt eine EU-Durchführungsverordnung, die Verordnung (EU) 2024/2690, konkrete Schwellenwerte fest. Für alle anderen füllen das nationale Gesetz und die Hinweise Ihrer Behörde die Details aus.
Eine praktische Regel: Wenn Sie unsicher sind, ob ein Vorfall erheblich ist, bereiten Sie die Frühwarnung trotzdem vor. Es ist viel einfacher, sie nicht abzuschicken, als sie in Stunde 23 von Grund auf zu schreiben.
Die drei Fristen
Die Fristen laufen ab dem Zeitpunkt, an dem Sie Kenntnis von dem erheblichen Sicherheitsvorfall erlangen.
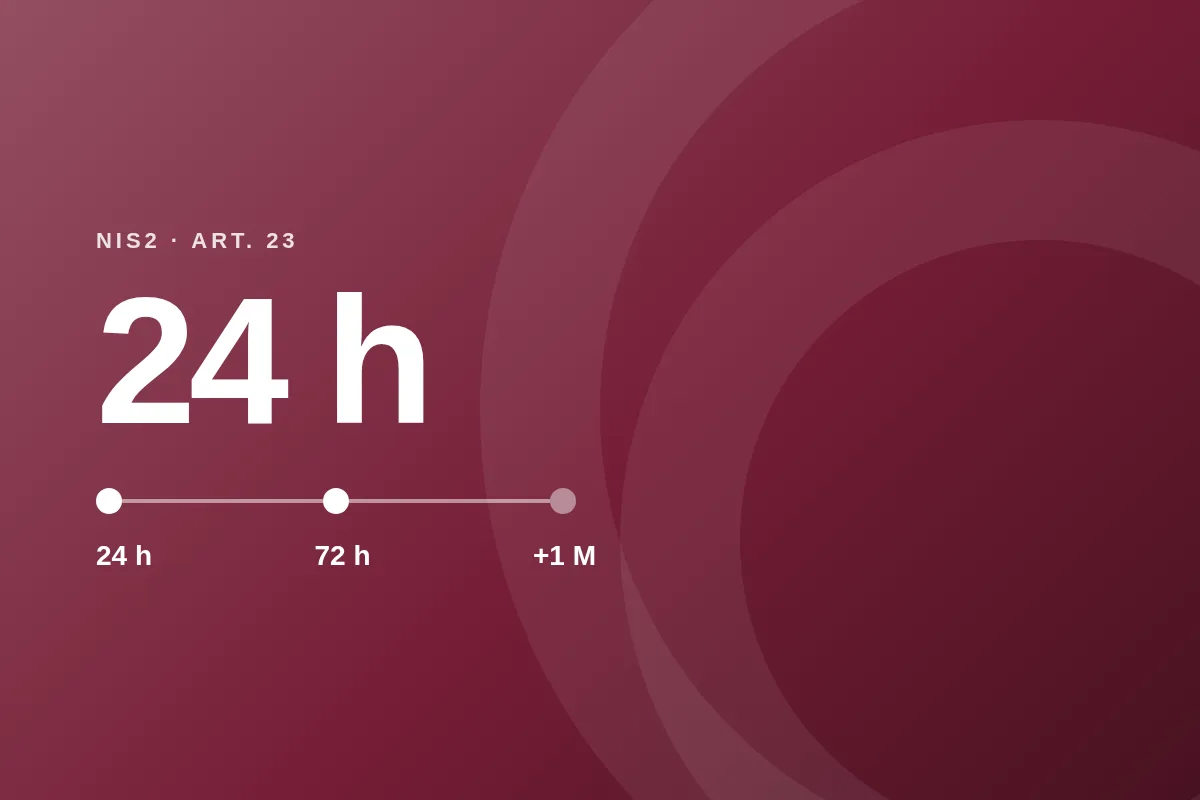
- Frühwarnung innerhalb von 24 Stunden. Eine kurze erste Meldung an Ihr CSIRT oder die zuständige Behörde. Sie gibt an, dass ein erheblicher Vorfall eingetreten ist, und nach Möglichkeit, ob Sie eine rechtswidrige oder böswillige Handlung vermuten und ob grenzüberschreitende Auswirkungen möglich sind.
- Meldung des Vorfalls innerhalb von 72 Stunden. Eine Aktualisierung der Frühwarnung mit einer ersten Bewertung: Schweregrad, Auswirkungen und, soweit vorhanden, Kompromittierungsindikatoren.
- Abschlussbericht innerhalb eines Monats. Einen Monat nach der Meldung ein ausführlicher Bericht: Beschreibung des Vorfalls mit Schweregrad und Auswirkungen, Art der Bedrohung oder Grundursache, ergriffene und laufende Maßnahmen sowie grenzüberschreitende Auswirkungen.
Dauert der Vorfall nach einem Monat noch an, senden Sie stattdessen einen Fortschrittsbericht und den Abschlussbericht innerhalb eines Monats nach Abschluss der Bearbeitung. Die Behörde kann außerdem jederzeit Zwischenberichte anfordern.
Wo es sinnvoll ist, müssen Sie auch die Empfänger Ihrer Dienste informieren, die betroffen sein könnten, und ihnen sagen, wie sie sich schützen können.
Personenbezogene Daten: Die DSGVO hat ihre eigene Uhr
Sind personenbezogene Daten betroffen, gilt parallel die DSGVO. Eine Datenschutzverletzung ist der Datenschutzbehörde innerhalb von 72 Stunden zu melden, es sei denn, sie führt voraussichtlich nicht zu einem Risiko für die betroffenen Personen. Das sind zwei getrennte Meldungen an zwei verschiedene Behörden, und die eine ersetzt die andere nicht.
So sind Sie vorbereitet, bevor es passiert
Der meiste Stress entsteht durch die Suche nach Informationen unter Zeitdruck. Einige Dinge, die Sie vorab klären, machen den Unterschied:
- Wissen, wer meldet. Benennen Sie die Person, die entscheidet, ob ein Vorfall erheblich ist, und eine Vertretung für Urlaub und Wochenende.
- Wissen, wohin gemeldet wird. Notieren Sie Ihr nationales CSIRT oder Ihre Behörde, den Meldeweg und die nötigen Zugangsdaten.
- Ein einziges Vorfallsprotokoll führen. Halten Sie fest, wann Sie Kenntnis erlangt haben, was passiert ist, welche Systeme und Kunden betroffen sind und was Sie getan haben. Aus diesem Protokoll entstehen die Meldungen.
- Einmal üben. Spielen Sie einen kurzen Fall durch: Ransomware an einem Freitagabend. Wer wird angerufen, wer entscheidet, wer schreibt die Frühwarnung?
Wie CloudSignLab hilft
In CloudSignLab hat jeder Vorfall im Vorfallregister die NIS2-Meldeuhr eingebaut. Sobald Sie einen Vorfall als NIS2-relevant markieren und eintragen, wann Sie Kenntnis erlangt haben, werden die Fristen für Frühwarnung, Meldung und Abschlussbericht berechnet und angezeigt. Vor jeder Frist gehen Erinnerungen hinaus, und bei personenbezogenen Daten erscheint der Hinweis auf die 72 Stunden der DSGVO. Das Protokoll, das Sie während des Vorfalls führen, ist die Grundlage Ihrer Meldungen und bleibt danach als Nachweis erhalten.
Kostenlos startenDieser Artikel ist eine allgemeine Einführung und keine Rechtsberatung. Das nationale Gesetz Ihres Landes und die Hinweise Ihrer Behörde regeln die Details; fragen Sie im Zweifel Ihre Behörde oder eine Rechtsberatung.