Desde que la Unión Europea aprobó la directiva NIS2, muchas empresas españolas se hacen la misma pregunta: ¿esto me afecta a mí? La respuesta depende de dos cosas: a qué te dedicas y qué tamaño tienes. Y hay una tercera que no debes olvidar: aunque la ley no te afecte directamente, puede afectar a tus clientes, y ellos te la van a trasladar.
En esta guía lo explicamos sin tecnicismos y te contamos en qué punto está la ley española.
Primero: en qué punto está la ley en España
NIS2 es una directiva europea: cada país debe convertirla en ley nacional. El plazo para hacerlo terminó el 17 de octubre de 2024. En España, el Consejo de Ministros aprobó en enero de 2025 el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, que es el texto que la traspone. A fecha de octubre de 2026, la ley todavía no se ha publicado en el BOE, y la Comisión Europea ha abierto un procedimiento de infracción contra España por el retraso.
¿Significa eso que puedes esperar? No es buena idea:
- La ley llegará, y el texto del anteproyecto sigue de cerca lo que dice la directiva.
- Tus clientes de otros países de la UE ya están obligados y piden a sus proveedores que demuestren su seguridad.
- Prepararse lleva meses: inventario, riesgos, políticas, proveedores, plan de incidentes.
Consulta siempre el estado actual en el BOE antes de tomar decisiones.
Segundo: ¿tu sector está en la lista?
La directiva enumera los sectores en dos anexos.
Sectores de alta criticidad (anexo I): energía, transporte, banca, infraestructuras de los mercados financieros, sanidad, agua potable, aguas residuales, infraestructura digital (por ejemplo centros de datos, servicios de nube, DNS), gestión de servicios TIC entre empresas, administración pública y espacio.
Otros sectores críticos (anexo II): servicios postales y de mensajería, gestión de residuos, fabricación y distribución de productos químicos, producción y distribución de alimentos, fabricación (entre otros: productos sanitarios, productos informáticos y electrónicos, equipos eléctricos, maquinaria, vehículos), proveedores digitales (mercados en línea, motores de búsqueda, redes sociales) e investigación.
Tercero: ¿tu tamaño entra?
Como regla general, NIS2 se aplica a medianas y grandes empresas de esos sectores:
- Mediana empresa: a partir de 50 empleados, o más de 10 millones de euros de volumen de negocio y de balance.
- Gran empresa: a partir de 250 empleados, o más de 50 millones de euros de volumen de negocio y 43 millones de balance.
Hay excepciones en las que el tamaño no importa, por ejemplo proveedores de servicios DNS, registros de nombres de dominio de primer nivel, prestadores de servicios de confianza o proveedores de redes y servicios de comunicaciones electrónicas públicas.
Según el sector y el tamaño, la empresa será esencial o importante. Las obligaciones son las mismas; cambia cómo te supervisan y el importe máximo de las multas: según la directiva, hasta 10 millones de euros o el 2 % del volumen de negocio mundial para las esenciales, y hasta 7 millones o el 1,4 % para las importantes.
¿Y si soy una pyme fuera de la lista?
Aquí está la sorpresa para muchas empresas pequeñas. NIS2 obliga a las empresas afectadas a gestionar la seguridad de su cadena de suministro (artículo 21). En la práctica, eso significa que te enviarán cuestionarios de seguridad, te pedirán políticas y certificados, y te preguntarán cómo gestionas los incidentes.
No estás obligado por ley, pero si no puedes responder bien, puedes perder el contrato. Lo explicamos con detalle en NIS2 para pequeños proveedores.
Qué exige NIS2 a las empresas afectadas
En resumen:
- Medidas de gestión de riesgos (artículo 21): análisis de riesgos y políticas de seguridad, gestión de incidentes, continuidad del negocio, seguridad de la cadena de suministro, seguridad en el desarrollo y mantenimiento de sistemas, evaluación de la eficacia de las medidas, ciberhigiene y formación, criptografía, seguridad del personal y control de accesos, y autenticación multifactor.
- Notificación de incidentes (artículo 23): aviso temprano en 24 horas, notificación en 72 horas e informe final en un mes. Lo contamos en Notificación de incidentes en NIS2.
- Responsabilidad de la dirección (artículo 20): los órganos de dirección aprueban las medidas, supervisan su aplicación y reciben formación.
Compruébalo en dos minutos
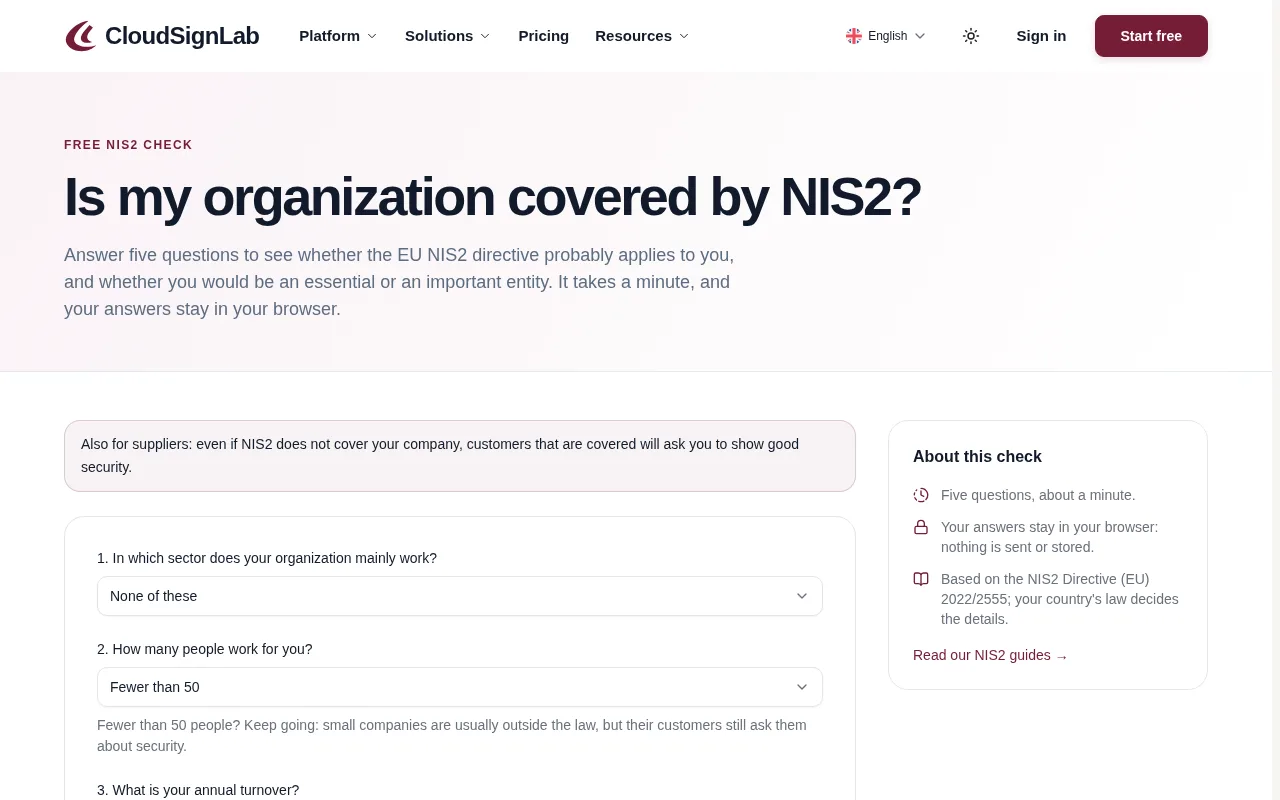
Hemos preparado una comprobación gratuita de NIS2: respondes unas pocas preguntas sobre tu sector y tu tamaño, y te dice si tu empresa probablemente está afectada y como qué tipo de entidad. Se calcula en tu navegador y no guardamos tus respuestas.
Si quieres empezar a prepararte, en CloudSignLab puedes crear una cuenta gratuita: verás tu nivel de preparación, una biblioteca de controles alineada con NIS2 e ISO 27001 y tu primer registro de riesgos, sin tarjeta.
Este artículo es informativo y no sustituye el asesoramiento jurídico. Comprueba el estado de la ley en el BOE y, si tienes dudas sobre tu caso, consulta con un abogado.