Blog
Ideas sobre seguridad y NIS2
Guías prácticas sobre ciberseguridad, cumplimiento de NIS2 y cómo gestionar una empresa segura, del equipo de CloudSignLab.
NIS2 en España: ¿afecta a mi empresa?
Qué empresas entran en NIS2 por sector y tamaño, en qué punto está la ley española y cómo comprobar en dos minutos si tu empresa está afectada.
ENS y NIS2: qué deben saber los proveedores del sector público
Qué es el Esquema Nacional de Seguridad, cuándo lo exige la administración a sus proveedores, cómo se certifica y cómo encaja con NIS2.
ISO 27001 para pymes: por dónde empezar
Qué es ISO 27001:2022, qué necesitas para certificarte, cuánto tiempo lleva y los primeros pasos para una pyme que empieza desde cero.
Registro de riesgos de ciberseguridad para pymes, paso a paso
Cómo crear tu primer registro de riesgos de ciberseguridad: activos, amenazas, probabilidad e impacto, tratamiento y revisión, con un ejemplo práctico.
Lista de evidencias NIS2: qué guardar para cada medida del artículo 21
Los registros y pruebas que demuestran que tus medidas NIS2 funcionan, medida a medida, y cómo mantenerlos al día sin montañas de carpetas.
¿Qué es NIS2, exactamente? Una guía clara para empresas con poco tiempo
NIS2 explicada sin jerga legal: a quién se aplica, qué exige, la regla de notificar en 24 horas y cómo prepararte paso a paso sin ahogarte en hojas de cálculo.
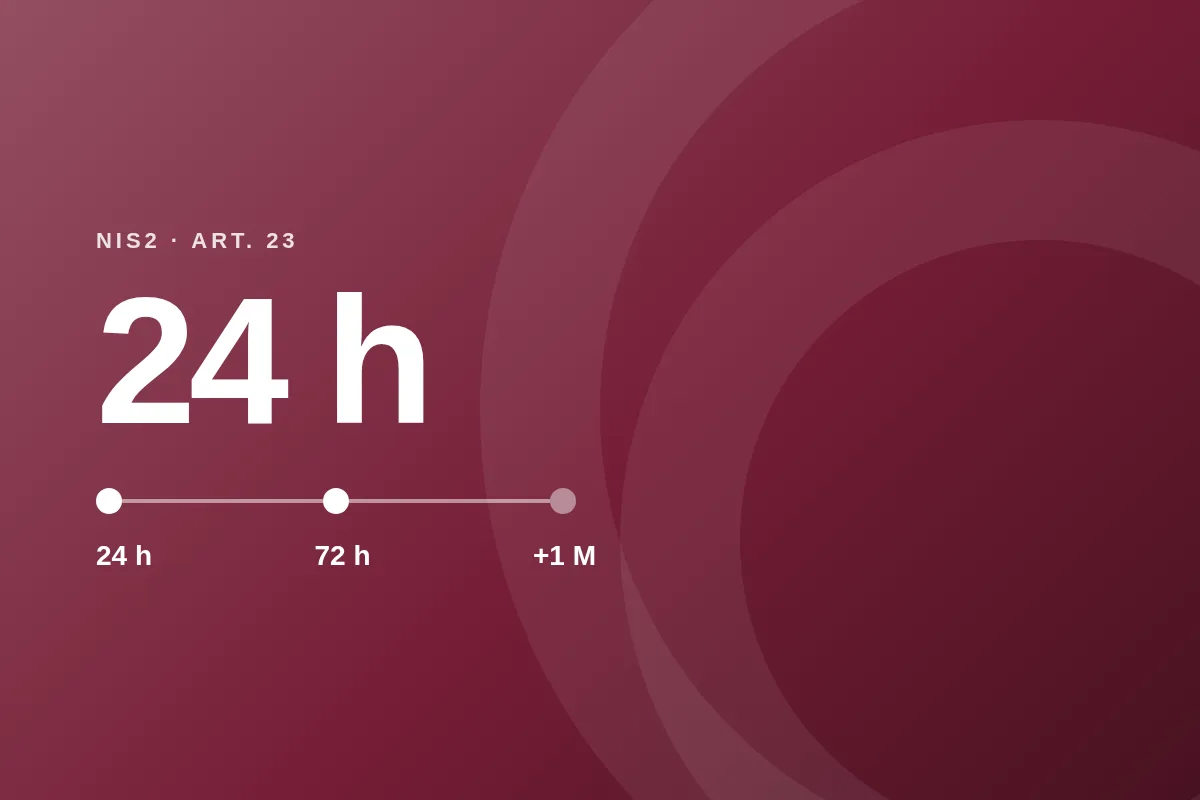
Notificación de incidentes en NIS2: 24 horas, 72 horas, un mes
Qué es un incidente significativo según NIS2, qué debes notificar en las primeras 24 horas, a las 72 horas y al cabo de un mes, y cómo estar preparado antes de que ocurra.
Registro de información de DORA: qué es y cómo empezar
Con DORA, las entidades financieras registran sus contratos con proveedores terceros de servicios TIC. Qué incluye, quién lo necesita y cómo empezar.
La seguridad de los proveedores en NIS2: qué te van a preguntar tus clientes
NIS2 hace a las empresas afectadas responsables de la seguridad de sus proveedores. Qué significa para ti como proveedor, qué preguntas esperar y cómo responderlas una vez en lugar de cada vez.
La Declaración de Aplicabilidad de ISO 27001, explicada
Qué es la Declaración de Aplicabilidad, qué debe contener según ISO/IEC 27001:2022 y cómo mantenerla útil en lugar de un documento que nadie lee.
NIS2 para pequeños proveedores: fuera de la ley, pero igualmente preguntados
La mayoría de las empresas con menos de 50 personas quedan fuera de NIS2. Sus clientes, no. Un mínimo práctico de seguridad que un pequeño proveedor puede aplicar, y demostrar, sin un equipo de cumplimiento.
Cómo responder cuestionarios de seguridad de clientes sin perder semanas
Los clientes sujetos a NIS2 revisan a sus proveedores con cuestionarios de seguridad. Cómo responder más rápido, de forma coherente y con pruebas.